0
Download de conteúdo malicioso
Valida a inspeção de rede: proxy, filtro de conteúdo e firewall de nova geração. As amostras são descartadas na memória, sem tocar o disco.
CryptoLocker · WannaCry · Lockbit 3.0 · .PS1/.HTA/.DLL/.MSI
Rodamos 105 simulações reais de ataque nos seus endpoints e mostramos, com evidência técnica, o que sua defesa bloqueia e o que deixa passar.
Investimento único. Até 5 endpoints Windows ou Windows Server, execução em até 14 dias corridos.

Preencha ao lado. Nosso time técnico entra em contato para alinhar o escopo e agendar a execução.
O painel diz "saudável", zero ameaças nas últimas 24h, tudo verde. É justamente essa calma que engana.
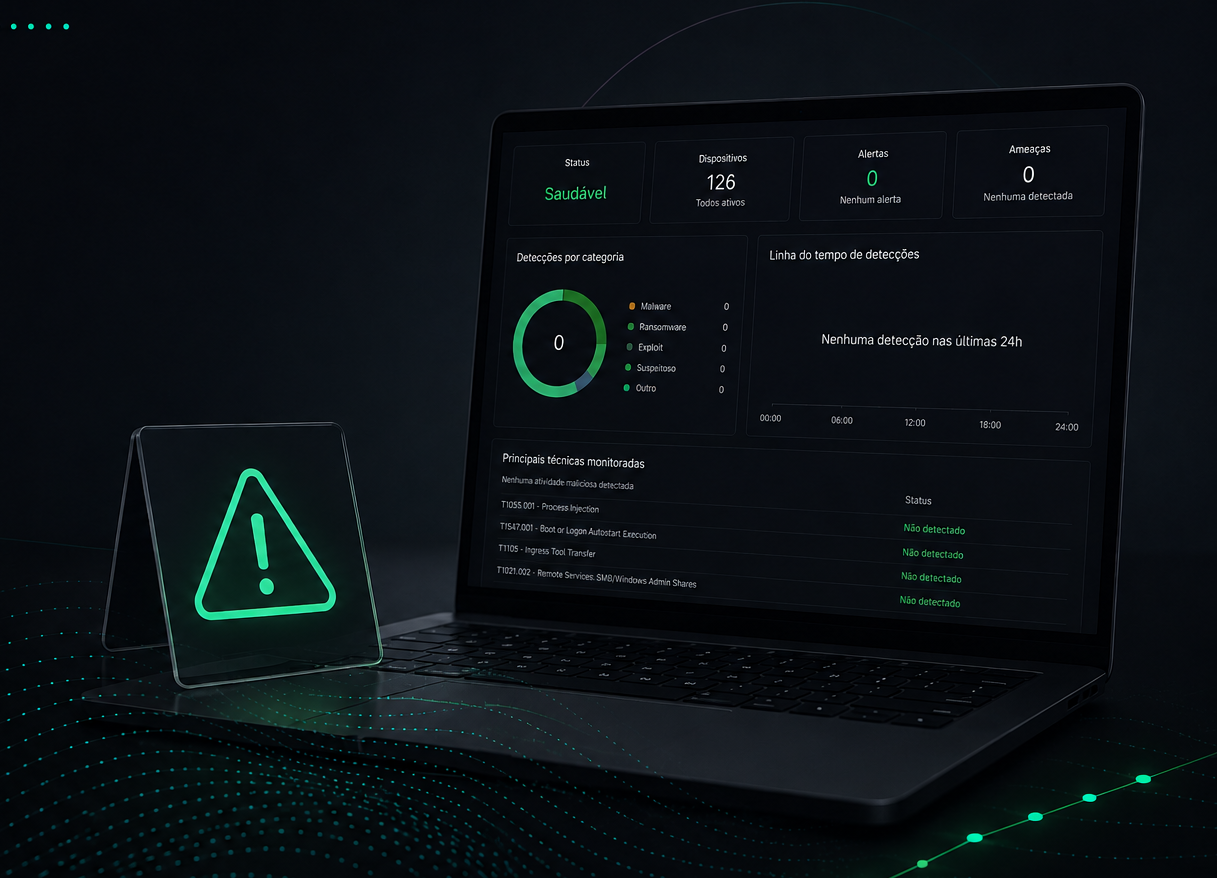
O EDR está ativo, mas com a política de fábrica. Ferramenta ativa e ferramenta eficaz são coisas diferentes.
A pergunta não é se o alerta vai aparecer. É quanto tempo ele vai ficar parado até alguém agir, e o que o atacante faz nesse intervalo.
Cada camada vê só o próprio pedaço. Sem correlação, ninguém junta as peças até o estrago já estar feito.
Nada de opinião de consultor. Cada ação é executada e comparada por hash para determinar se seu ambiente conteve a ameaça ou se ela passou.
Seu time acompanha o painel ao vivo, vendo cada alerta nascer.
Demonstração ilustrativa do console de detecção.
O backup devolve seus arquivos. O que vazou não volta, e não era só seu: era o cadastro do cliente, o contrato, a folha do time. Um ataque de ransomware custa, em média, mais de R$ 500 mil a uma empresa brasileira.
Sob a LGPD, você comunica o incidente à ANPD e a cada cliente afetado, um a um. E ouve a pergunta sem resposta boa: como isso foi acontecer na sua empresa?
A média mundial é de 207 dias entre a invasão e a detecção. Depois de um ataque grave, 60% das pequenas empresas fecham em até seis meses.
Dado que vaza, vaza para sempre. Falha que você encontra antes, você corrige.
Uma empresa que se achava bem protegida rodou a simulação. Foi possível reproduzir a cadeia completa, do primeiro acesso até a detonação do ransomware. O ambiente não conteve todas as etapas.
Nada sofisticado: só técnicas catalogadas no MITRE ATT&CK há anos.
Caso conduzido pela HANDS4IT. Empresa e ambiente anonimizados.
Abra cada etapa para ver a técnica por trás.
Um script identifica quais soluções de segurança estão instaladas e as desabilita ou cria regras de exclusão para contorná-las. É o primeiro movimento de quase toda operação de ransomware moderna.
T1562.001 · Impair Defenses
Com as proteções fora do caminho, o atacante despeja a base de credenciais local e busca senhas em cache. A partir daqui ele deixa de ser invasor e passa a ser administrador.
T1003 · OS Credential Dumping
Uma tarefa agendada com nome de processo legítimo garante que o acesso sobreviva a reinicializações. É o que permite ao invasor ficar meses no ambiente sem ser notado.
T1053.005 · Scheduled Task
Cópias de sombra apagadas, logs limpos e a rotina de criptografia disparada. Quando essa etapa acontece de verdade, não existe mais decisão a tomar: só contenção de danos.
T1486 · Data Encrypted for Impact
Durante a execução, cada técnica que passa acende no painel em tempo real. Você não recebe um PDF semanas depois: acompanha o ataque nascer, avançar e ser contido, ao vivo, junto com a nossa equipe.
É a mesma lógica de um SOC de verdade, aplicada ao seu ambiente durante o assessment.

Cada simulação é determinística: previamente escrita, mapeada e testada pela nossa equipe antes de tocar no seu ambiente. Clique numa categoria para ver exemplos reais.
Valida a inspeção de rede: proxy, filtro de conteúdo e firewall de nova geração. As amostras são descartadas na memória, sem tocar o disco.
Amostras reais gravadas no sistema de arquivos, com 30s entre cada operação. A comparação de hash determina o que foi de fato bloqueado.
Reprodução da cadeia usada num ataque real contra um conglomerado de saúde, com 17 hospitais e 166 clínicas atingidos nos Estados Unidos.
TTPs mais usados por grupos que miram serviços financeiros, alinhados aos requisitos do Digital Operational Resilience Act.
Avaliação dos controles fundamentais de proteção de ativos e dados, organizados nas categorias e subcategorias do framework.
Cadeias montadas só com comandos nativos do Windows. Isoladas parecem ruído; correlacionadas, revelam um ataque em curso.
Uma conversa técnica de cerca de 30 minutos entre as equipes. Definimos quais endpoints entram, o que você já usa de proteção hoje e qual o recorte do exercício. É também quando o Termo de Uso é assinado, com a relação completa das 105 simulações anexada.
Agentes leves entram nas máquinas que você escolheu. Um executa as simulações, outro detecta, coleta evidências e correlaciona os eventos. Seu time recebe acesso ao console de monitoramento antes de qualquer ação ser disparada.
As 105 simulações rodam com intervalo entre cada operação, dando tempo real de reação aos seus controles. Você acompanha ao vivo pelo console, vendo cada alerta nascer. Nada acontece fora da sua vista e nenhum dado de produção é tocado.
Sentamos com você, mostramos o retrato do risco e o que priorizar. Depois o ambiente é revertido ao estado original por rotina de limpeza dedicada, e todos os dados coletados são excluídos junto com o tenant do módulo de detecção.
Não é opinião sobre a sua segurança. É um número que você leva para a mesa.
Quando envolve criar ou baixar arquivo, usamos um arquivo de teste sem capacidade de dano. Produção não é tocada.
Usuários, tarefas agendadas e artefatos criados são desfeitos por rotina de limpeza dedicada.
Ao fim da análise, o tenant do módulo de detecção é apagado por completo.
Técnicas, resultados e fragilidades ficam sob confidencialidade contratual por no mínimo três anos.
Valor total do serviço, sem mensalidade. Inclui as 105 simulações, o console de acompanhamento e o relatório apresentado em reunião.
Quero fazer o assessmentDesde 2002 dentro de data centers e ambientes críticos. Mais de 200 empresas atendidas e 105 simulações mapeadas e testadas pela nossa equipe.
Sim, e é esse o objetivo: verificar se antivírus, EDR, XDR, SIEM e firewall detectam e reagem. Vale avisar o time de plantão antes, para não abrir incidente desnecessário.
Sim, agentes leves nas máquinas que você escolher. Um executa, outro detecta e registra as evidências. No fim, tudo é removido e o ambiente volta ao original.
As simulações são reais na técnica, mas não destrutivas. Quando envolvem arquivo, é um arquivo de teste sem capacidade de dano. Recomendamos ambiente segregado e backup atualizado, previsto no Termo de Uso.
Não. As 105 simulações são determinísticas: escritas, mapeadas e testadas previamente pela nossa equipe. Sem improviso, o que garante controle total do escopo e resultado reprodutível.
Não. Pentest busca caminhos de invasão, inclusive falhas desconhecidas. Aqui validamos se os controles que você já tem detectam e contêm técnicas já catalogadas.
Não. Você tem acesso integral durante todo o processo e, ao final, o tenant do módulo de detecção é excluído com tudo que estava nele.
Investimento único, sem mensalidade. Inclui as 105 simulações em até 5 endpoints Windows, o console de acompanhamento durante a execução e o relatório apresentado em reunião. Prazo de até 14 dias.